
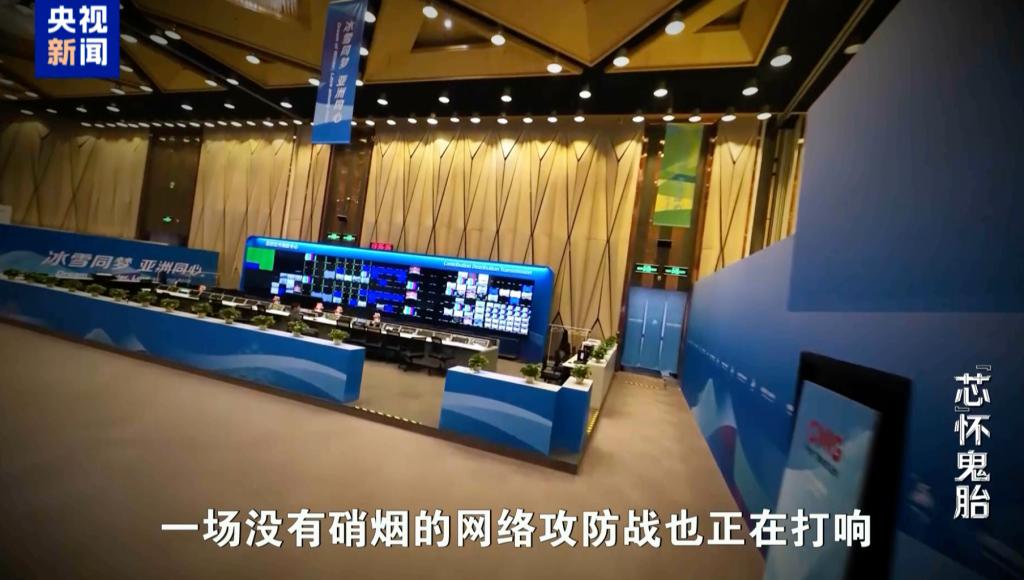
一枚芯片,能有多危险?
很多人觉得,间谍活动离自己的生活很遥远。但事实上,在数字化时代,真正的威胁往往藏在最不起眼的地方——一台电脑、一根数据线、一部打印机,甚至一个插座。
2024年,黎巴嫩接连发生寻呼机和对讲机爆炸事件,震惊世界。人们第一次意识到,那些原本用来沟通联络的普通设备,一旦在供应链环节被人为动过手脚,就可能从工具变成武器。
而相比看得见的爆炸,更隐蔽、更持久的风险,来自那些看不见的“技术后门”。
所谓“后门”,原本是开发者为了调试、维护系统而预留的特殊接口。但一旦被恶意利用,它就可能成为绕过安全防护、窃取敏感信息的秘密通道。
这种风险并不只存在于电影情节中。
在硬件层面,一枚肉眼几乎无法察觉的微型芯片,可能被植入电脑主板、通信设备甚至办公用品之中;在软件层面,一段隐藏极深的代码,则可能长期潜伏在操作系统、应用程序或更新包里,等待被远程激活。
最可怕的是,许多攻击并不会留下明显痕迹。
用户以为设备运行正常,文件照常处理,数据照常传输,但实际上信息可能已经被悄悄复制、转移甚至长期监控。
相比传统网络攻击,供应链层面的“后门”往往更加隐蔽。
因为风险并不只存在于最终产品。
从设计研发、芯片制造、软件开发,到物流运输、安装维护,整个供应链链条中的任何一个环节,都可能成为攻击入口。
这意味着,问题未必出在使用者身上,而可能早在设备交到用户手中之前就已经埋下隐患。
近年来,全球范围内针对关键基础设施、政府机构以及大型企业的供应链攻击事件频频发生,也让各国开始重新审视数字安全问题。
特别是在操作系统、芯片、网络设备等核心领域,一旦存在难以察觉的漏洞或后门,其影响往往不仅局限于单个用户,而可能波及整个行业甚至国家层面。
与此同时,看似普通的办公设备同样值得警惕。
打印机、扫描仪、投影设备、键盘、鼠标、数据线等产品,都具备数据输入、处理或传输能力。如果遭到恶意改造,理论上都可能成为信息泄露的渠道。
因此,信息安全从来不是某个部门的专属工作,而是贯穿设备采购、部署、使用、维护乃至报废全过程的系统工程。
在数字时代,最大的风险往往不是看得见的攻击,而是那些隐藏在日常设备中的“隐形入口”。
一枚不起眼的芯片、一段不起眼的代码,都有可能成为安全防线上的缺口。
而真正的安全,既需要技术防护,也需要对供应链、设备管理和信息保护保持足够的警惕。
因为很多时候,危险并不是突然出现的。
它只是一直潜伏在那里,等待被发现。



Leave a Reply